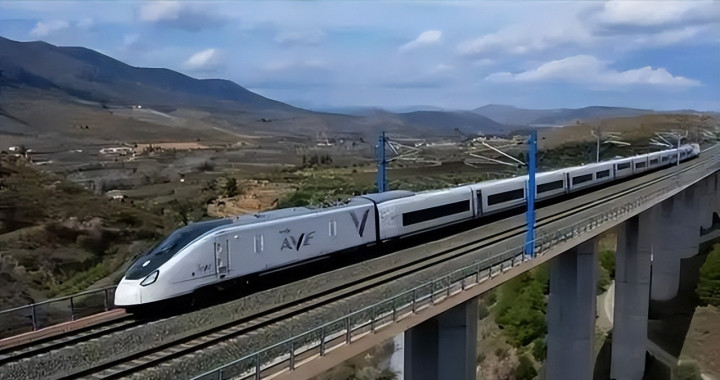
西班牙这次高铁相撞,如果套到汽车圈的说法,就是一台“老咕噜棒子神经中枢突然断电”,结果把整条路上的车都交给人拍脑袋指挥,最后直接撞成“天塌了”的级别事故。
这事跟中国高铁没拿到那笔订单,其实是一条线上的故事:你选了谁的车不重要,关键是你有没有买一整套兜底系统。
## 一场本来可以避免的“追尾惨案”
先把关键时间线捋一下,我习惯像分析交通事故一样看这种高铁事故。
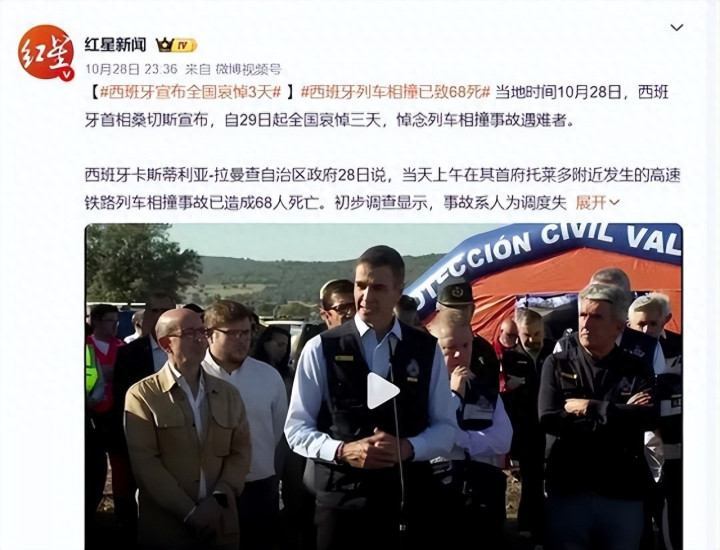
早上 8 点 31 分
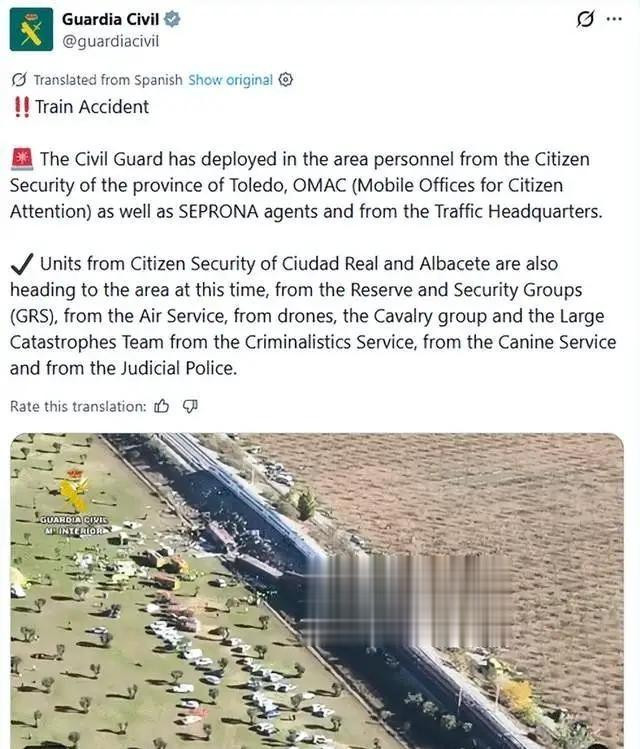
马德里以南托莱多附近的高速铁路路段,三台核心控制电脑一起罢工,负责传输轨道占用信息的 LZB 连续式列控系统通信中断。系统一看不对劲,触发紧急制动,区间内的列车自动刹停。
这个动作,就相当于一台车突然发现刹车油压异常,直接把 ABS、ESP 全开,先把车稳稳停住,对安全来说是正确的反应。
问题来了,LZB 一挂掉,线路切到备用系统 ASFA Digital。这个 ASFA,逻辑非常“原始人”,靠轨旁信号灯加地面感应点,把“前面是红灯”这种信息丢给司机,能不能停住,全看人反应。
换句话说,原来有一套主动刹车、预判前车距离的全套 ESP,现在突然变成了“你看着前面红灯自己刹”,驾驶辅助直接从 L2 掉成“纯人肉”。
配资炒股指南按安全规定,系统故障后,这一段路应该执行目视行车,最高 40 公里每小时,类似高速封闭抢修时车流限速那种模式。调度中心要一点点确认每一列车的具体位置,手动放行,车速压到安全线之内。
结果,马德里阿托查控制中心来了一个“人定胜天式操作”。
他们给后车 AVE 司机下的指令是
“断开并重连 LZB 系统后恢复正常行驶速度”。
司机再三确认“正常速度”,调度员明确说可以。等于在故障区间,顶着红灯给后车开了一个“你就当啥事没有,全速开”的绿灯。
后面更扎心的是时间差。
8 点 41 分
调度中心也让前车 Iryo 尝试恢复行驶,结果前车系统没重启成功,车完全动不了。
8 点 48 分
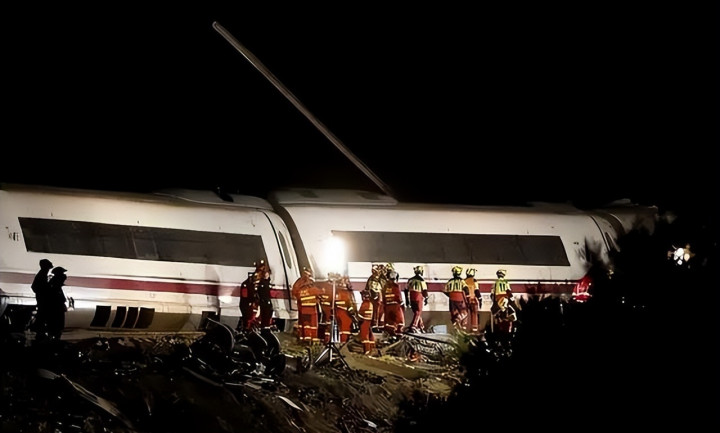
前车司机主动报平安,明确说自己还趴在轨道上,启动失败,车在区间里“趴窝”。
这句话发出去以后,理论上后车应该立刻被要求减速、刹车,把速度压到 40 以内,甚至原地等命令。现实是,调度中心没下任何减速或停车指令,后车继续保持 160 到 200 的时速往前冲。
8 点 53 分
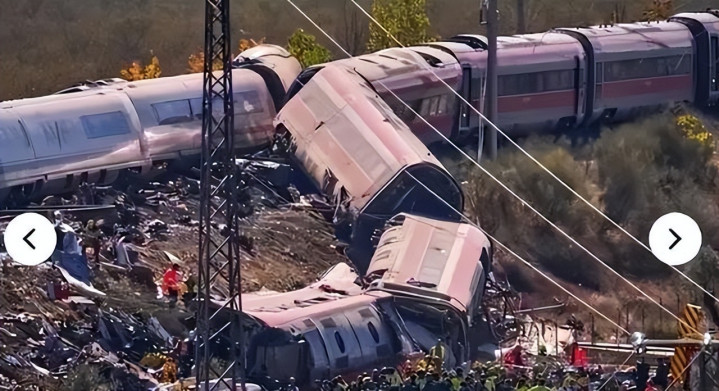
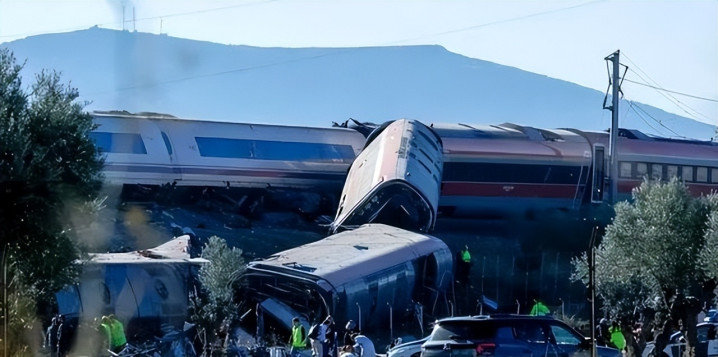
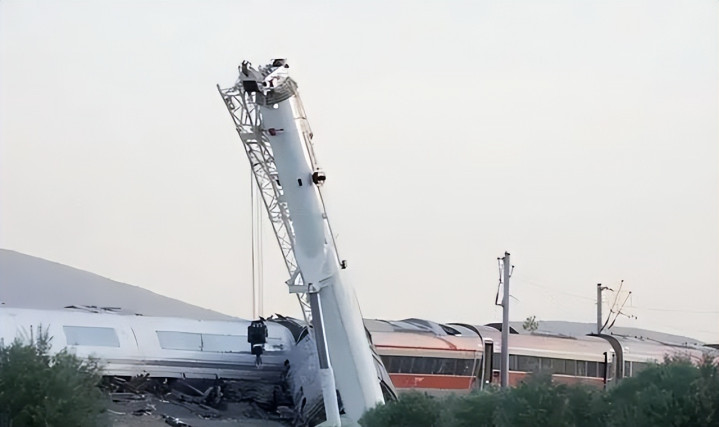
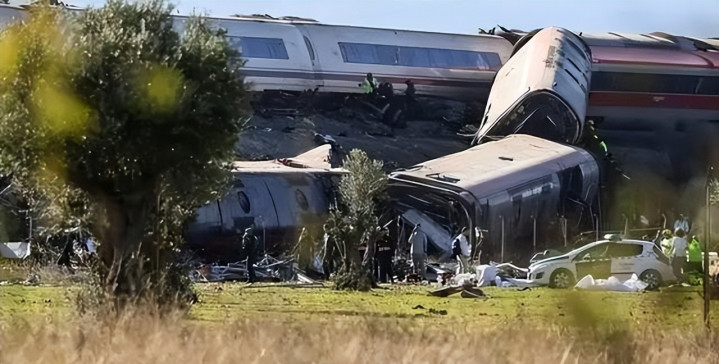
后车迎头撞上停滞的前车车尾,巨大的动能把多节车厢推离轨道,前车尾部三节直接坠下路堤,结构撕裂,部分乘客被甩出车外。现场惨烈程度,基本是车圈形容“气的蹦起来”再往上一个级别。
从技术视角看,这次事故最致命的不是第一次故障,而是故障之后没有任何真正意义上的“兜底”。主系统挂了,备用系统能力太弱,又把判断权交给人工,人工刚好犯了一个教科书级别的错误,这就是典型的系统性溃败。
## 从机控到人控:安全逻辑的断层
如果把铁路信号系统类比成汽车上的电子稳定系统,这条马德里至塞维利亚线现状是这样的:
LZB
一套偏老的“高端 ESP”,能根据前方可用距离和自身制动曲线,提前要求减速,甚至自动刹车,属于有一定智商的主动安全。
ASFA Digital
西班牙自产“入门版 ESP”,干的主要是提醒工作:前面红灯了,你自己看着办。没有连续监督,没有自动控制,彻底把最后的安全动作扔给人。

更要命的是,这条线本来已经立项要换成更先进的欧洲标准信号系统 ERTMS,2021 就启动改造,承包方是日立旗下的原泰雷兹铁路信号业务。结果用车圈的话说,这项“换整车电控总成”的工程,一拖再拖。
西班牙 1992 年选了 LZB,按说该退休了,可到 2026 年事故发生时,ERTMS 还没铺完,老系统还在硬撑。零部件市场上已经停产或接近停产,厂家也在退出供应,维护就像在给一台 20 年老车找原厂件,一点点拆别处车上的存货来凑。
这几年,西班牙铁路养护支出在市场化之后反而下降超过 10%。Adif 承诺的投资有三分之一没有真的落实,铁轨用得越来越狠,列车密度越来越高,磨损加速,隐患积累加速。
换到汽车维度,就是每天高强度跑高速、拉满载,结果保养周期一再拉长,刹车油不换,轮胎不查,悬挂不修,电子系统出问题一拖再拖。
这次的通信故障只是压垮它的那一下,真正的脆弱性,是二十多年里一点一点省出来的。最关键还在于,系统故障后并没有一套强制减速、强制限权的兜底逻辑。调度一句“恢复正常速度”,就能让车以 200 的时速闯红灯,这在中国高铁的安全设计里,是完全不被允许的。
## 多运营商混跑:数据不互通就是隐患
从运营模式看,西班牙这套体系本身也是“为省钱埋雷”。
高铁基础设施统一由 Adif 管理,轨道和信号它负责。列车运营是国营 Renfe 和私营 Iryo 等多家一起跑同一条线。
初衷很美好:引入竞争、压低票价,让高铁变“国民神车”。现实是,多家运营商的数据系统彼此分割,车辆标准、信号适配都有差异,调度中心要同时对接好几套体系。
结果就是,一旦主信号系统故障,调度中心没法通过统一数据平台实时掌握每一列车的精确位置,全靠各家司机通过无线电报情况。信息链变长,延迟和误差变大,风险开始抬头。
事故当天,前车已经明确报告“我还在轨道上”,调度没有把这条信息和后车的行车授权逻辑严密绑定,后车就这么一路冲过红灯顶上去。
如果类比到汽车共享出行场景,这相当于高速路由多家车队混跑,车道管理系统只对部分车有实时定位,其余车辆位置全靠电话问司机“你在哪儿”,在这种情况下,还敢放开限速,那怎么说都属于玩火。
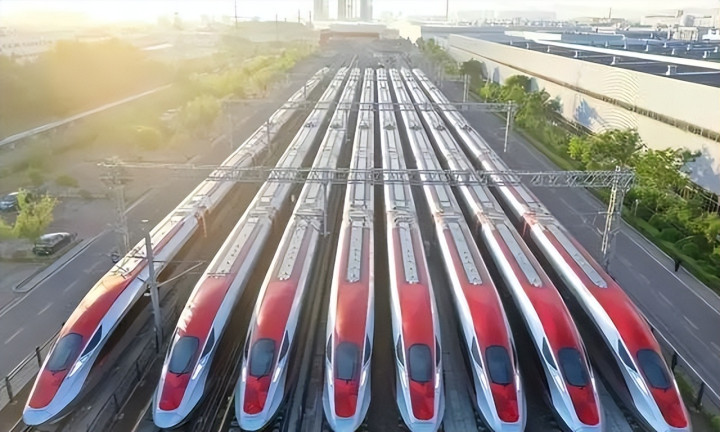
这也是中国当年给西班牙提的方案和欧洲本土方案的根本差别:中方强调的是一整套“车 网 轨 控”统一体系输出,连运维标准、调度机制、数据平台都打包一起给;而西班牙最后选的,是在既有欧洲规范框架下最省事的组合。
## 中国高铁的“兜底系统”:故障导向安全
聊到这儿,就绕不开那笔没谈成的中国订单和背后的技术哲学。
中国高铁核心列控体系叫 CTCS,里面有一个我特别认同的原则:故障导向安全。简单讲就是,系统一遇到异常,不是想着怎么赶紧让车继续跑,而是第一时间把风险收窄,把车速度压下来甚至停住。
常规模式下,CTCS 三级系统会自动计算“移动授权”和安全距离,类似汽车上的自适应巡航加车距保持,而且还在高铁尺度上做得相当严苛。
一旦主系统降级
备用模式有明确分级和限制条件,隔离模式下行车,列控系统不再提供安全防护时,行车组织需要极严格的人为管控和限速,不可能存在“调度一句话就让车以 200 时速闯红灯”的情况。
指令传输方面
CTCS 会用光纤和电缆两条独立通道,一条出问题,另一条还能跑。车载传感器持续自诊断、自预警,故障信息在扩散前就被捕捉并处理。
整套体系在逻辑上的出发点,是把司机和调度员的所有操作锁在规则框架里。你想违规提速,系统直接干预;你想闯进占用区间,系统根本不给你授权。人可以有侥幸心理,系统不给侥幸空间。
结合运营数据看,中国高铁运营里程世界第一、客流密度世界第一,近年的重大事故记录非常干净,在这种负荷下仍能保持极低的事故率,说白了就是靠这种“多重冗余+把人从最后一道防线上挪下来”的设计理念。
从汽车安全角度看,这跟车企把被动安全、主动安全、结构冗余全堆上去的逻辑类似。车主可能会偶尔猛踩油门,飙一把,但工程师要做的是,即便有人失误,也尽量兜得住底,而不是把一切寄托在“司机永远不犯错”这个假设上。
## 那笔错过的订单,和买不来的护身符
西班牙之前看过中国高铁,交通大臣坐过 350 时速的复兴号,评价也很高,说过“会认真考虑向中国购买列车”。
结果 30 列 350 公里时速高速列车的合同,最后给了德国西门子,12 亿欧元,中国车出局。官方解释很现实:欧洲有自己一套 TSI 认证体系,中国动车组缺完整的欧盟认证,不管车多好、多便宜,没“欧洲通行证”,就上不了人家的轨。
放到车圈就像这样
你有一台动力总成、底盘、电子架构都很强的车,价格还美丽,但人家赛道规则只认自己的认证体系,你没那张证书,连参赛资格都没有。
从商业角度看,西班牙没选中国车,我理解,毕竟牵扯整个欧盟技术规范和产业保护。但从安全角度看,这次事故暴露的,是它在系统兜底上的短板:硬件可以升级,列车可以换新,但如果整套“车 网 轨 控”的安全逻辑还是老思路,风险就一直在那里。
对中国来说,没拿到 12 亿欧元订单确实可惜,从“出口成绩单”维度看也算失分。但真正的底气,不是在于抢到多少单子,而是在于我们已经把那套故障导向安全的系统做成了标配,把冗余和养护投入卷到了极高水平,这种体系化能力,是用钱买不来的。
高铁事故,说白了跟汽车事故一个逻辑:你可以晚买几年新车,可以不追最新网红配置,但你绝不能在 ABS、气囊、结构用料、电子兜底上省钱。西班牙这一撞,撞坏的不只是几节车厢,更是它自己所谓“成熟欧洲体系”的安全神话。
这样的故事我看多了中银证券,无论是车还是高铁,技术不怕老,理念一老就出事。你觉得呢,面对“便宜省事”和“复杂但更安全”的选择时,如果是你来拍板,你会怎么选?
配资知识网提示:本文来自互联网,不代表本网站观点。